Cada cuatro horas, en promedio, alguien presenta en Ecuador una denuncia por apropiación fraudulenta por medios electrónicos. El cálculo es de Diario Expreso con datos de la Fiscalía General del Estado y resume bien el estado de la ciberseguridad en Ecuador: el problema más frecuente no es el espionaje entre Estados, sino el dinero que sale de cuentas personales.
Este informe reúne las cifras públicas más recientes con su editor, su periodo y su enlace: denuncias penales, registros del Estado, mediciones de fabricantes de seguridad, incidentes documentados desde 2019 y la normativa vigente a octubre de 2026. Cada dato aparece tal como lo publicó su fuente, sin extrapolaciones, para poder verificarlo y citarlo.
Cifras clave de la ciberseguridad en Ecuador 2026
La tabla siguiente reúne los números que más se citan y conviene leerla con cuidado. Mezcla tres tipos de fuente: denuncias penales, que solo cuentan a quien acude a la Fiscalía; registros institucionales del Estado; y telemetría de empresas antivirus, que mide intentos bloqueados en sus propios clientes. Ninguna de las tres equivale al número real de ataques.
| Dato | Cifra | Periodo | Publicado por | Fuente |
|---|---|---|---|---|
| Denuncias por delitos informáticos | 20.602 | enero de 2022 a mayo de 2025 | Fiscalía General del Estado, vía Diario Expreso | Expreso |
| Denuncias de clientes del sistema financiero | 3.913 | 2024 | Fiscalía General del Estado, vía Primicias | Primicias |
| Casos de filtración de datos en registros institucionales | 174 | 2025 | Plan Nacional de Seguridad Integral 2025-2029 | Expreso |
| Ataques contra celulares bloqueados | 402.000 | agosto de 2023 a julio de 2024 | Kaspersky | Revista E&N |
| Intentos de ransomware bloqueados | 212.000 | 2023, hasta septiembre | Kaspersky | Teleamazonas |
| Intentos de ataque contra el Registro Civil | más de 3,5 millones | 2024 y 2025 | Registro Civil, vía Primicias | Primicias |
| Índice Mundial de Ciberseguridad | nivel 2 (Advancing) | edición 2024 | Unión Internacional de Telecomunicaciones | UIT |
| National Cyber Security Index | 40,83 puntos, puesto 101 | versión del 16 de marzo de 2026 | e-Governance Academy | NCSI |
Dos advertencias antes de usar estas cifras. La primera: Kaspersky y ESET miden lo que detectan sus productos, de modo que un país con más licencias vendidas puede parecer más atacado. La segunda: cada fuente ve una parte; EcuCERT emite alertas técnicas sobre amenazas y la Fiscalía cuenta los casos que alguien denuncia.
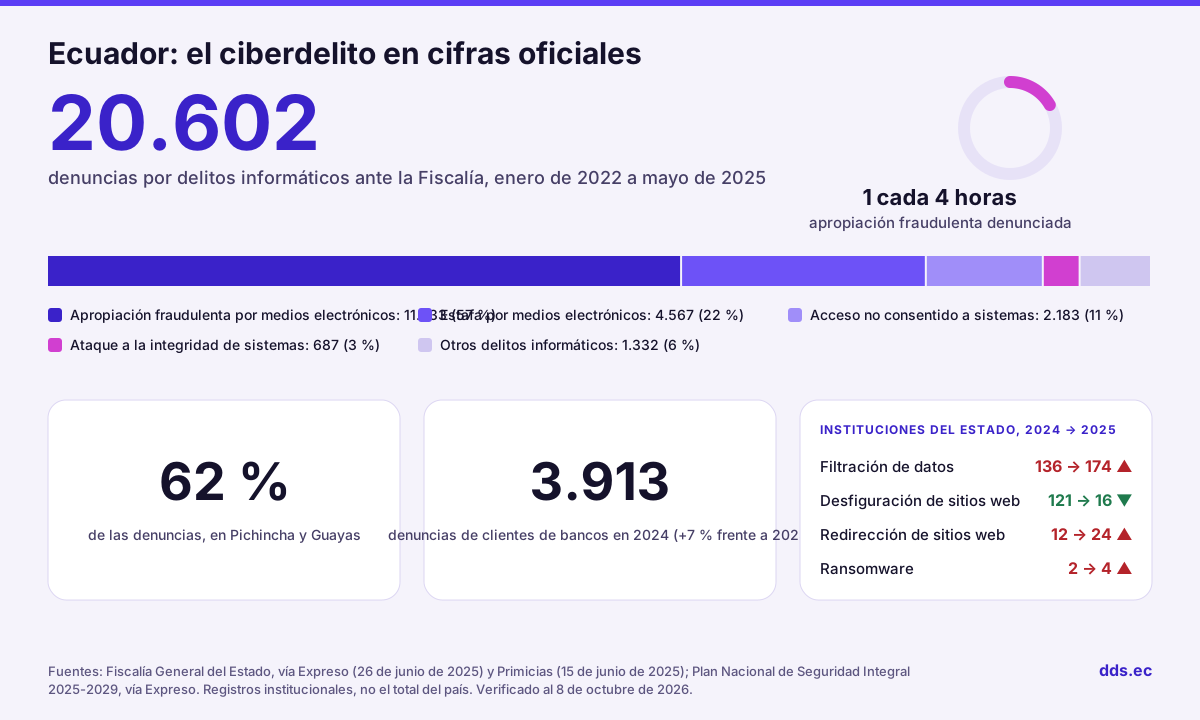
Ecuador: el ciberdelito en cifras oficiales
- Apropiación fraudulenta por medios electrónicos11.83357 %
- Estafa por medios electrónicos4.56722 %
- Acceso no consentido a sistemas2.18311 %
- Ataque a la integridad de sistemas6873 %
- Otros delitos informáticos1.3326 %
- Filtración de datos136 → 174▲
- Desfiguración de sitios web121 → 16▼
- Redirección de sitios web12 → 24▲
- Ransomware2 → 4▲
Fuentes: Fiscalía General del Estado, vía Expreso (26 jun. 2025) · Fiscalía, vía Primicias (15 jun. 2025) · Plan Nacional de Seguridad Integral 2025-2029, vía Expreso
Datos verificados al por la redacción de dds.ec · Método editorial
Cómo se calcula
Las denuncias son las que registró la Fiscalía; no cuentan los delitos que nadie denunció, así que el número real es mayor. Los porcentajes se calculan sobre el total de 20.602 y se redondean; «otros delitos» es la diferencia entre el total y los cuatro tipos que publicó la Fiscalía. Los casos de las instituciones del Estado son registros institucionales del Plan Nacional, no el total del país.
Denuncias por delitos informáticos: estadísticas de la Fiscalía
La serie más sólida sobre ciberdelito en Ecuador es la de denuncias penales. Entre enero de 2022 y mayo de 2025 la Fiscalía registró 20.602 denuncias por delitos informáticos, según publicó Diario Expreso el 26 de junio de 2025. Solo en 2024 se documentaron casi 6.800 noticias del delito, lo que da la escala anual.
| Tipo penal (COIP) | Denuncias, enero de 2022 a mayo de 2025 | Porcentaje del total |
|---|---|---|
| Apropiación fraudulenta por medios electrónicos (art. 190) | 11.833 | 57,4 % |
| Estafa por medios electrónicos | 4.567 | 22,2 % |
| Acceso no consentido a un sistema informático (art. 234) | 2.183 | 10,6 % |
| Ataque a la integridad de sistemas informáticos (art. 232) | 687 | 3,3 % |
| Resto de tipos penales informáticos | 1.332 | 6,5 % |
| Total | 20.602 | 100 % |
Los porcentajes y la fila del resto se calcularon a partir de las cifras publicadas. Lo que muestran es claro: casi ocho de cada diez denuncias tienen que ver con perder dinero, por transferencia no autorizada o por engaño. Los delitos contra sistemas, como el acceso indebido o el sabotaje, suman bastante menos y suelen afectar a empresas e instituciones.
La serie anual del sistema financiero
Para ver la evolución año por año, la mejor serie disponible es la de denuncias presentadas por clientes de bancos y cooperativas, publicada por Primicias con datos de la Fiscalía. En 2023 fueron 3.644, unos 303 casos al mes; en 2024 subieron a 3.913, unos 326 al mes, un crecimiento del 7 %.
| Año | Denuncias de clientes del sistema financiero | Promedio mensual |
|---|---|---|
| 2023 | 3.644 | 303 |
| 2024 | 3.913 | 326 |
| 2025 (1 de enero a 21 de marzo) | 831 | ≈ 300 (cálculo propio sobre 80 días) |
El 94 % de los casos de 2024, es decir 3.696, correspondió a apropiación fraudulenta por medios electrónicos. La transferencia electrónica de activo patrimonial, que es la figura que se aplica a quien presta su cuenta para recibir el dinero robado, sumó 171 denuncias, y la revelación ilegal de bases de datos, 45, frente a 29 del año anterior.
Denuncias por provincia
La distribución territorial sigue la población y la bancarización. Pichincha acumula 8.089 denuncias, el 39,3 % del total del periodo, y Guayas 4.644, el 22,5 %. Juntas superan el 60 % de los casos. Manabí aparece tercera con 1.174, y a partir de ahí las cifras se agrupan entre 400 y 600 casos por provincia.
| Provincia | Denuncias, enero de 2022 a mayo de 2025 |
|---|---|
| Pichincha | 8.089 |
| Guayas | 4.644 |
| Manabí | 1.174 |
| Santo Domingo de los Tsáchilas | 591 |
| El Oro | 567 |
| Imbabura | 536 |
| Tungurahua | 509 |
| Chimborazo | 502 |
Fuera de las ocho primeras quedan Los Ríos, con 495, y Loja, con 425. Un dato llama la atención: Imbabura, con bastante menos población que Los Ríos, registra más denuncias. Puede reflejar más delitos o simplemente más costumbre de denunciar; una cifra de denuncias mide también la confianza en la institución que las recibe.
Amenazas medidas por Kaspersky y ESET
Las empresas de seguridad publican cada año cifras por país a partir de lo que bloquean sus productos. Son útiles para comparar tendencias dentro de la región, siempre que se cite el año del informe. En el caso ecuatoriano, Kaspersky y ESET han ubicado varias veces al país entre los más atacados de América Latina.
| Indicador | Cifra para Ecuador | Periodo | Informe |
|---|---|---|---|
| Ataques contra celulares bloqueados | 402.000 | agosto de 2023 a julio de 2024 | Kaspersky, informe anual de amenazas para América Latina 2024 |
| Intentos de ransomware bloqueados | 212.000, de ellos 139.000 con WannaCry | 2023, hasta septiembre | Kaspersky, declaraciones de Fabio Assolini, 2023 |
| Intentos de malware por minuto | 89 | 2021 | Kaspersky, informe de amenazas para América Latina 2021 |
| Crecimiento anual de ataques | 75 % | 2021 | Kaspersky, informe de amenazas para América Latina 2021 |
| Peso del phishing en las detecciones de código malicioso | 8 %, primer lugar regional | 2022 a 2023 | ESET Security Report Latam 2023 |
| Posición por amenazas detectadas | tercer lugar en América Latina | primer semestre de 2024 | ESET, telemetría del primer semestre de 2024 |
La cifra más reveladora es la de WannaCry. Que en 2023 todavía se bloquearan 139.000 intentos de un ransomware de 2017, que explota un fallo de Windows corregido hace años, indica cuántas computadoras siguen sin actualizar en empresas y hogares del país. Es un problema de mantenimiento básico, no de amenazas sofisticadas.
En el informe de 2024, Kaspersky situó a Ecuador como tercer país de la región en ataques bloqueados contra celulares, detrás de Brasil, con 1,8 millones, y México, con 835.000. ESET, por su parte, colocó al país en el tercer puesto de amenazas detectadas en el primer semestre de 2024, después de Perú y México y por delante de Brasil.
Las cifras de 2021 sirven de punto de partida para medir la ciberseguridad en Ecuador. Kaspersky calculó entonces un alza del 75 % en los ataques, la mayor de la región, y 89 intentos de malware por minuto. No son comparables uno a uno con las de 2024, porque cada informe cambia de método y periodo.
Incidentes documentados 2019–2026: confirmados y reivindicados
Un incidente confirmado es el que reconoce la propia víctima o una autoridad. Un incidente reivindicado es el que un grupo criminal anuncia en su sitio de filtraciones o en un foro; puede ser cierto, exagerado o falso. La tabla separa ambos casos porque los grupos de ransomware publican listas de víctimas precisamente para presionar a quien no paga.
| Fecha | Entidad | Tipo | Estado |
|---|---|---|---|
| septiembre de 2019 | Novaestrat (base con datos de entre 17 y 20,8 millones de personas) | exposición de base de datos | confirmado |
| febrero de 2021 | Ministerio de Finanzas y proveedor de Banco Pichincha | ransomware y robo de credenciales (Hotarus Corp) | reivindicado; el banco reconoció acceso a un proveedor de marketing |
| julio de 2021 | CNT | ransomware (RansomEXX) | confirmado |
| octubre de 2021 | Banco Pichincha | incidente informático con canales digitales caídos | confirmado |
| octubre de 2021 | Agencia Nacional de Tránsito, sistema AXIS | ataque informático | confirmado |
| abril de 2022 | Municipio de Quito | ransomware (BlackCat) | confirmado |
| octubre de 2022 | Comando Conjunto de las Fuerzas Armadas | ransomware (BlackCat) | reivindicado; negado por las Fuerzas Armadas |
| agosto de 2023 | CNE, plataforma de voto telemático | ataques que dificultaron el acceso | confirmado |
| mayo de 2025 | Cooperativa CACSPMEC | ransomware (Qilin) | reivindicado |
| junio de 2025 | Universidad Técnica del Norte | ransomware (Incransom) | reivindicado |
| abril de 2026 | ANT, base de datos ofrecida en venta | presunta filtración | reivindicado; la ANT no detectó acceso directo |
| mayo de 2026 | Registro Civil | presunta filtración | reivindicado; negado por el Registro Civil |
El caso de Novaestrat sigue siendo el mayor por volumen: un servidor sin protección con datos personales de casi toda la población, descubierto por la firma vpnMentor y cerrado el 11 de septiembre de 2019. La Fiscalía tomó declaraciones a los directivos de la empresa y allanó el domicilio de su representante legal.
Incidentes en Ecuador, 2019–2026: qué se confirmó y qué no
- NovaestratBase de datos expuesta con datos de entre 17 y 20,8 millones de personasConfirmado · fuente
- Ministerio de Finanzas y un proveedor de Banco PichinchaHotarus Corp dijo haber atacado ambos; el banco reconoció el acceso a un proveedor de marketingReivindicado por atacantes · fuente
- CNTRansomware RansomEXX: pagos en línea y atención al cliente afectados; el ministro confirmó el ataqueConfirmado · fuente
- Banco PichinchaIncidente que dejó fuera la banca móvil y web varios días; el banco no dio detalles técnicosConfirmado · fuente
- Agencia Nacional de TránsitoAtaque al sistema AXIS: licencias y matrículas suspendidas en todo el paísConfirmado · fuente
- Municipio de QuitoRansomware BlackCat: matriculación, citas y pagos caídosConfirmado · fuente
- Comando Conjunto de las Fuerzas ArmadasBlackCat lo incluyó en su sitio de filtraciones; las Fuerzas Armadas negaron que fuera un ataqueNegado o sin confirmar · fuente
- CNE, voto telemáticoAtaques que dificultaron votar desde el exterior; el CNE dijo que los votos no se vulneraronConfirmado · fuente
- Cooperativa del Ministerio de Educación (CACSPMEC)Qilin afirmó tener unos 100 GB de datos de clientesReivindicado por atacantes · fuente
- Universidad Técnica del NorteEl grupo Incransom la anunció en su sitio de filtracionesReivindicado por atacantes · fuente
- Agencia Nacional de TránsitoSupuesta base de 17 millones de registros a la venta; la ANT no detectó una brecha en sus sistemas actualesNegado o sin confirmar · fuente
- Registro CivilSe difundieron 14,8 millones de registros atribuidos a la institución, que negó un acceso a su infraestructuraNegado o sin confirmar · fuente
Fuente: prensa y comunicados oficiales, enlazados en cada incidente
Datos verificados al por la redacción de dds.ec · Método editorial
Cómo se calcula
Solo se incluyen incidentes con cobertura de prensa verificable. Confirmado significa que la víctima o una autoridad reconoció el incidente; reivindicado, que solo lo afirma el grupo atacante; negado o sin confirmar, que la institución lo desmintió o no hay confirmación independiente.
Entre 2021 y 2022 el ransomware llegó a instituciones con servicio al público. En CNT, el ministro de Telecomunicaciones confirmó RansomEXX y descartó pagar rescate; los 190 GB que el grupo dijo haber robado no se confirmaron. En el Municipio de Quito, su director de tecnología identificó BlackCat y calculó la información afectada entre el 15 y el 18 %.
Octubre de 2021 fue un mes intenso. El día 10, Banco Pichincha sufrió un incidente que dejó sin banca móvil ni web a sus clientes, aunque los cajeros y las tarjetas siguieron funcionando; el banco no dio detalles técnicos. El 21, un ataque al sistema AXIS de la ANT suspendió en todo el país la emisión de licencias y matrículas.
El caso del Comando Conjunto, en 2022, ilustra por qué una reivindicación no basta. BlackCat incluyó a las Fuerzas Armadas en su sitio de filtraciones mientras su web estaba caída; los militares negaron el ataque y explicaron que un ransomware intentó entrar a través de un contratista. En 2023, el CNE reconoció ataques contra el voto telemático, sin votos alterados.
Los casos de 2026 siguen un patrón: alguien ofrece en un foro una base atribuida a una institución, esta niega una intrusión en sus sistemas y queda la duda de si el origen fue un tercero o registros antiguos. En el caso del Registro Civil, la Superintendencia de Protección de Datos hizo una inspección el 8 de mayo de 2026.
Registros del Estado: el informe del Plan Nacional de Seguridad Integral
En julio de 2026 el Gobierno oficializó, mediante el Decreto Ejecutivo 448, el Plan Nacional de Seguridad Integral 2025-2029. El documento incluye una comparación de incidentes registrados en instituciones públicas entre 2024 y 2025, y es la única estadística oficial reciente desglosada por tipo de ataque. Diario Expreso y Prensa Latina publicaron sus cifras.
| Tipo de incidente | 2024 | 2025 |
|---|---|---|
| Filtración de datos | 136 | 174 |
| Defacement (alteración de sitios web) | 121 | 16 |
| Redirección de sitios web | 12 | 24 |
| Phishing | 18 | 0 |
| DDoS | 8 | 1 |
| Ransomware | 2 | 4 |
Las filtraciones crecieron un 28 % en un año y son ya el incidente institucional más frecuente. Las desfiguraciones de páginas web cayeron casi a cero. Ahora bien, el phishing que pasa de 18 casos a ninguno no describe la realidad del país, donde circularon correos falsos del SRI en 2025; describe lo que se registró.
Ese es el límite de esta tabla: cuenta incidentes reportados por entidades públicas, no ataques contra personas o empresas privadas. Sirve para ver hacia dónde se desplaza la amenaza en el Estado, de sitios desfigurados a datos sustraídos, pero no para afirmar que el phishing desapareció o que el ransomware es marginal.
Normativa e instituciones de ciberseguridad en Ecuador
El marco legal de la ciberseguridad en Ecuador cambió mucho desde 2021. La Ley Orgánica de Protección de Datos Personales se publicó en el Registro Oficial 459 del 26 de mayo de 2021, con sanciones aplicables desde el 26 de mayo de 2023. El detalle está en la guía de la Ley de Protección de Datos Personales.
La autoridad de control es la Superintendencia de Protección de Datos Personales. Su primer titular, Fabrizio Peralta Díaz, fue designado por el Consejo de Participación Ciudadana el 28 de marzo de 2024. En diciembre de 2025 llegaron las primeras multas por infracciones graves, contra LigaPro y la Federación Ecuatoriana de Fútbol, por USD 259.644,01 y USD 194.856,16.
La obligación más exigente en el día a día es notificar brechas. El artículo 43 de la LOPDP exige avisar a la SPDP y a ARCOTEL en un término de cinco días, y el artículo 46, avisar a los afectados en tres si hay riesgo para sus derechos. La norma técnica SPDP-SPD-2026-0040-R, de septiembre de 2026, fija el procedimiento.
La norma más reciente es la Ley Orgánica para el Fortalecimiento de la Ciberseguridad, publicada en el Registro Oficial 290 del 22 de mayo de 2026. Crea un CSIRT Nacional, obliga a notificar incidentes en 72 horas y fija multas de hasta el 1,5 % del volumen de negocio. Lo explica la página sobre la Ley de Ciberseguridad de Ecuador.
Política, estrategia y EcuCERT
Antes de la ley hubo dos documentos de planificación. La Política de Ciberseguridad, expedida por el Ministerio de Telecomunicaciones mediante el Acuerdo Ministerial 006-2021, definió siete pilares, desde la gobernanza hasta la educación. La Estrategia Nacional de Ciberseguridad se presentó el 16 de junio de 2022 con un horizonte de tres años y se estaba actualizando en 2026.
EcuCERT, el centro de respuesta a incidentes de ARCOTEL, existe desde una resolución del 18 de julio de 2014. Publica alertas sobre amenazas activas: el 18 de septiembre de 2026 advirtió sobre el ransomware VEXY, con incidentes en Brasil y Ecuador, y el 9 de julio sobre Wallstreet, entre cuyas víctimas figura un prestador de salud ecuatoriano.
En el plano internacional, Ecuador depositó el 12 de diciembre de 2024 su instrumento de adhesión al Convenio sobre la Ciberdelincuencia del Consejo de Europa, conocido como Convenio de Budapest, y fue la Parte número 77. Por la regla del artículo 37, el tratado entró en vigor para el país el 1 de abril de 2025.
Posición de Ecuador en los índices internacionales
Dos índices permiten comparar al país con el resto del mundo y miden cosas distintas. El de la UIT evalúa compromisos legales, técnicos, organizativos, de capacitación y de cooperación según un cuestionario que responden los gobiernos. El NCSI de la e-Governance Academy de Estonia exige evidencia pública de cada capacidad, por eso suele ser más severo.
| Índice | Edición | Posición o nivel | Fuente |
|---|---|---|---|
| Global Cybersecurity Index (UIT) | 2024, quinta edición | nivel 2, Advancing (franja de 85 a 95 puntos) | Unión Internacional de Telecomunicaciones |
| National Cyber Security Index | versión del 16 de marzo de 2026 | 40,83 puntos, puesto 101 | e-Governance Academy |
La diferencia entre ambos resultados no es una contradicción. El nivel 2 de la UIT premia que existan leyes, un CSIRT y una estrategia; el NCSI pide evidencia publicada de que funcionan, como un catálogo de servicios esenciales. La ley de 2026 obliga a crear ese catálogo y a revisarlo al menos cada dos años.
Qué significan estas estadísticas para personas y empresas
Para una persona, la lectura de las estadísticas es directa: el riesgo principal está en la cuenta bancaria y llega por mensaje, correo o llamada. Más de la mitad de las denuncias son apropiaciones fraudulentas. La guía para reconocer el phishing y la lista de estafas activas en Ecuador describen esos engaños.
Las extorsiones son la otra cara del problema. Según la Policía Nacional, hasta junio de 2023 se habían recibido 4.655 denuncias de extorsión, y la modalidad virtual, con llamadas que usan nombres de bandas locales, era el 57 % de los casos. Ante una amenaza en curso se llama al 911; después toca denunciar el delito informático ante la Fiscalía.
Para una empresa, la conclusión es menos cómoda. Las filtraciones son ya el incidente institucional más frecuente, la SPDP ha demostrado que multa, y la ley de 2026 añade el aviso de 72 horas al CSIRT Nacional para las entidades obligadas. Una empresa que no sabe qué datos guarda ni dónde no puede cumplir esos plazos.
El sector financiero tiene reglas propias. La Resolución SB-2025-02325 de la Superintendencia de Bancos, del 25 de septiembre de 2025, exige a las fintech un plan de respuesta a incidentes, monitoreo de amenazas, capacitación continua y pruebas de vulnerabilidad al menos una vez al año. Es la referencia más concreta para la ciberseguridad en Ecuador dentro de la banca digital.
Las alertas de EcuCERT de 2026 confirman que el ransomware sigue golpeando empresas ecuatorianas, aunque el registro estatal anote apenas cuatro casos. Las medidas que más reducen el riesgo son conocidas: copias de seguridad desconectadas y probadas, autenticación multifactor en correo y acceso remoto, y parches aplicados a tiempo en equipos expuestos a internet.
Cómo citar este informe 2026
Para citar este informe en un trabajo académico o periodístico se sugiere la forma: dds.ec, «Estado de la ciberseguridad en Ecuador 2026», revisado el 8 de octubre de 2026, disponible en https://dds.ec/informe/estado-ciberseguridad-ecuador-2026/. Para cada cifra concreta conviene citar además la fuente primaria indicada en su tabla, que es la que la publicó originalmente.
Un último detalle de calendario para quien use este informe en 2026 y 2027: la ley de ciberseguridad da al Ministerio de Telecomunicaciones doce meses para expedir la normativa técnica, y los sectores sin regulación previa tienen veinticuatro meses desde esa normativa. Finanzas y telecomunicaciones, con supervisor y reglas, quedan sujetas a sanciones desde la publicación.