El 22 de mayo de 2026, el Quinto Suplemento del Registro Oficial número 290 publicó la Ley Orgánica para el Fortalecimiento de la Ciberseguridad. Desde ese día, la Ley de Ciberseguridad de Ecuador obliga a ciertas entidades a notificar incidentes en 72 horas, crea un régimen de multas y da base legal a un centro nacional de respuesta.
Qué publicó el Registro Oficial en mayo de 2026
El Pleno de la Asamblea Nacional aprobó el proyecto el 10 de febrero de 2026 con 82 votos a favor, según DPL News. Tres meses después llegó la publicación. La norma no nace aislada: reforma la Ley Orgánica para la Transformación Digital y Audiovisual, que ya encargaba al Ministerio de Telecomunicaciones (MINTEL) las directrices de seguridad de la información.
Según el resumen de Andersen Ecuador, la ley entró en vigor con su publicación. Su objetivo declarado es proteger los servicios esenciales y la infraestructura crítica digital, y ordenar la prevención, gestión y respuesta ante incidentes. Lexis añade que incorpora definiciones legales de ciberataque, incidente, resiliencia digital, riesgo de ciberseguridad y prestador de servicios digitales.
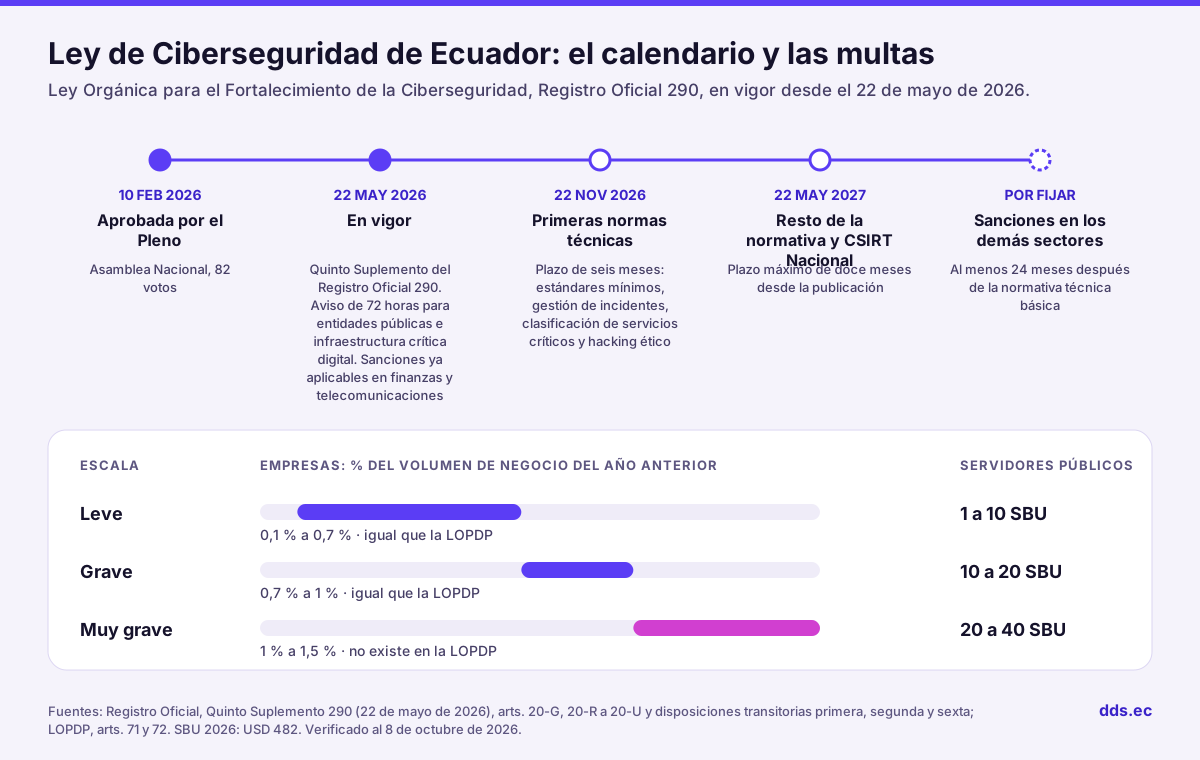
Ley de Ciberseguridad de Ecuador: el calendario y las multas
- Aprobada por el PlenoAsamblea Nacional, 82 votos
- En vigorQuinto Suplemento del Registro Oficial 290. Aviso de 72 horas para entidades públicas e infraestructura crítica digital. Sanciones ya aplicables en finanzas y telecomunicaciones
- Primeras normas técnicasPlazo de seis meses: estándares mínimos, gestión de incidentes, clasificación de servicios críticos y hacking ético
- Resto de la normativa y CSIRT NacionalPlazo máximo de doce meses desde la publicación
- Sanciones en los demás sectoresAl menos 24 meses después de la normativa técnica básica
Fuentes: Registro Oficial, Quinto Suplemento 290 (22 may. 2026), arts. 20-G, 20-R a 20-U y disposiciones transitorias · LOPDP, arts. 71 y 72
Datos verificados al por la redacción de dds.ec · Método editorial
Cómo se calcula
Las fechas salen de la Disposición Transitoria Primera (seis meses para las primeras normas técnicas, doce para el resto), la Sexta (doce meses para el CSIRT Nacional) y la Segunda (veinticuatro meses de adecuación desde la normativa técnica básica en los sectores sin regulador especializado), contadas desde la publicación del 22 de mayo de 2026. Las multas son las de los artículos 20-S a 20-U y, para comparar, las de los artículos 71 y 72 de la LOPDP.
Mucha gente busca la ley en PDF. La versión con valor oficial es la del Registro Oficial, que publica sus suplementos en su portal y atiende consultas en Quito. Los resúmenes de firmas de abogados, como el de Andersen, ayudan a orientarse en dos páginas, pero no sustituyen el articulado. Las copias anónimas que circulan por mensajería conviene descartarlas.
Las definiciones no son un adorno. De ellas depende si un correo de phishing que nadie abrió cuenta como incidente notificable o como un simple intento bloqueado. Mientras el ente rector prepara la normativa técnica, conviene que cada organización deje por escrito su propio criterio, con ejemplos concretos, para no improvisar esa decisión durante una crisis.
A quién obliga la Ley de Ciberseguridad de Ecuador
La Ley de Ciberseguridad de Ecuador no se dirige a cualquier empresa. Sus disposiciones son exigibles a tres grupos: las entidades públicas que gestionan servicios esenciales o infraestructura crítica digital, los prestadores de servicios digitales respecto de lo que está bajo su control, y las personas jurídicas privadas responsables de esa infraestructura o vinculadas a la continuidad de servicios esenciales.
El segundo grupo es el que más dudas genera. Un proveedor de nube o quien administra sistemas para un hospital entra por la puerta de los servicios digitales, aunque no sea infraestructura crítica. Lexis describe este alcance como un principio de responsabilidad compartida: cada eslabón responde por los componentes que controla, no por toda la cadena del cliente.
Para una pyme comercial sin contratos con sectores esenciales, el efecto directo es pequeño. El indirecto, no tanto: los bancos, operadoras y entidades públicas obligadas trasladarán exigencias a sus proveedores mediante contratos. Por eso conviene que cualquier empresa que preste servicios tecnológicos lea la ley como si le aplicara, porque probablemente se la aplicarán sus propios clientes.
El CSIRT Nacional y el aviso de 72 horas
La pieza operativa de la norma es el Centro Nacional de Respuesta a Incidentes de Seguridad Informática, el CSIRT Nacional. Según Andersen, recibirá, coordinará y dará seguimiento a los reportes de incidentes, con autonomía técnica y operativa para prevenir, detectar y responder. MINTEL defendió el proyecto precisamente para dar a ese CSIRT competencias claras de coordinación a escala nacional.
El plazo es corto. El artículo 20-G obliga a las entidades públicas y a los operadores de infraestructura crítica digital a notificar de inmediato y, como máximo, dentro de 72 horas desde la detección. Fíjese en esa palabra: el reloj no arranca cuando se confirma la causa, sino cuando alguien advierte el problema. Un sábado cuenta igual.
Reloj de una vulneración: hasta cuándo hay que avisar
Fuentes: LOPDP, arts. 43 y 46 · Resolución SPDP-SPD-2026-0040-R (RO 376, 24 sep. 2026) · Ley de Ciberseguridad, art. 20-G (RO 290) · Viceministerio de Turismo, calendario de feriados 2025-2030
Datos verificados al por la redacción de dds.ec · Método editorial
Cómo se calcula
La LOPDP fija sus plazos como término, es decir, en días hábiles. Se cuentan a partir del día siguiente a la constancia de la vulneración y se excluyen sábados, domingos y los feriados nacionales del calendario oficial en su fecha de descanso; los feriados locales, como el de una fundación cantonal, no se descuentan, así que en esas ciudades el plazo real puede ser un día más largo. El aviso al CSIRT Nacional se cuenta en horas corridas desde la detección. El resultado es orientativo y no sustituye la revisión de un abogado.
Una duda práctica es a qué dirección se envía hoy el aviso. EcuCERT, el centro de respuesta de ARCOTEL, venía asistiendo a MINTEL mientras se ponía en marcha el centro nacional. Lo sensato es confirmar el canal vigente con MINTEL o con el supervisor de su sector y anotarlo en el procedimiento, en lugar de buscarlo en plena crisis.
En la práctica, 72 horas solo se cumplen si el aviso inicial puede ser incompleto y se completa después. Lo recomendable es tener redactada una plantilla con lo que se sabe, lo que se ignora y las medidas tomadas. Quien espera a tener el informe forense terminado para avisar al CSIRT llegará tarde casi siempre.
Obligaciones de los prestadores y del resto de entidades
Las obligaciones mejor descritas en los resúmenes son las de los prestadores de servicios digitales. Deben implementar medidas técnicas y organizativas que garanticen la confidencialidad, integridad y disponibilidad de la infraestructura y los servicios, evaluar y gestionar riesgos de los componentes bajo su control, e informar a tiempo sobre vulnerabilidades o incidentes que afecten los recursos contratados.
Dos obligaciones más completan la lista: cooperar en la gestión de incidentes y mantener un punto de contacto técnico permanente con las entidades contratantes. Esa última parece menor y no lo es. Cuando un ataque golpea de madrugada, el cliente necesita un nombre y un teléfono que contesten, no un formulario de soporte con respuesta en dos días.
Para las entidades públicas y las privadas de infraestructura crítica, la norma remite buena parte del detalle técnico al ente rector. La Disposición Transitoria Primera le da doce meses desde la publicación, y seis para los estándares mínimos y la regulación de incidentes. Marcos como ISO/IEC 27001:2022 o NIST CSF 2.0 sirven de base mientras esas reglas llegan.
La ley también aclara una cuestión que llevaba años en zona gris. Las evaluaciones de vulnerabilidades, pruebas de penetración y el hacking ético no constituyen infracción administrativa si cuentan con autorización previa y escrita del titular, se hacen con fines de seguridad y las ejecutan profesionales habilitados. Sin autorización, el acceso sigue cayendo en el artículo 234 del COIP.
Infraestructura crítica digital y el catálogo nacional
Saber si una organización es infraestructura crítica no quedará a criterio propio. La ley crea el Catálogo Nacional de Servicios Esenciales e Infraestructura Crítica Digital, que administra el ente rector y que debe revisarse al menos cada dos años, según Lexis. Ese catálogo decidirá quién soporta la carga completa de obligaciones y quién solo responde como proveedor.
Mientras el catálogo no se conozca en detalle, la señal útil es la continuidad. Si la caída de sus sistemas interrumpe un servicio del que dependen muchas personas, como agua, energía, salud, pagos o telecomunicaciones, la organización debería prepararse como si ya figurara en la lista. Esperar a la notificación oficial para empezar deja muy poco margen.
Sanciones y plazos de transición de la ley de 2026
Hay infracciones leves, graves y muy graves (artículo 20-R). Un servidor público paga de 1 a 10, de 10 a 20 o de 20 a 40 salarios básicos unificados. Una entidad privada o empresa pública, del 0,1 al 0,7, del 0,7 al 1 o del 1 al 1,5 % de su volumen de negocio (artículos 20-S a 20-U).
Para fijar la multa se consideran la gravedad del daño o del riesgo, la reincidencia, la cooperación con la autoridad, la capacidad económica del infractor y la criticidad del servicio afectado. La cooperación pesa. Una entidad que notifica a tiempo y abre sus registros al CSIRT parte de una posición mucho mejor que otra que oculta el incidente.
Calculadora de multas: LOPDP y Ley de Ciberseguridad
Fuentes: LOPDP, arts. 71 a 73 · Ley de Ciberseguridad, arts. 20-S a 20-V (RO 290) · SBU 2026: USD 482 (Acuerdo MDT-2025-195)
Datos verificados al por la redacción de dds.ec · Método editorial
Cómo se calcula
Las entidades privadas y las empresas públicas se multan con un porcentaje del volumen de negocio del ejercicio anterior: ventas y servicios sin IVA (LOPDP art. 73, Ley de Ciberseguridad art. 20-V). Los servidores públicos, con salarios básicos unificados; se usa el de 2026, USD 482. La herramienta muestra los límites de cada escala; dentro de ellos, la autoridad gradúa la multa según la intención, la reiteración, el daño y la reincidencia.
La Disposición Transitoria Segunda reparte los tiempos. En sectores con órgano de control especializado y normas previas, como el financiero y las telecomunicaciones, las sanciones rigen desde la publicación. En el resto llegan tras una adecuación mínima de veinticuatro meses contados desde que se expida la normativa técnica básica, no desde la ley. Hasta entonces la fiscalización es preventiva.
Un banco o una operadora, por tanto, ya puede ser sancionado en 2026, mientras que una empresa de logística sin regulador sectorial tiene un periodo de gracia. Ese plazo no es una invitación a esperar. Los requisitos de la ciberseguridad en el sector financiero ecuatoriano muestran hasta dónde suele llegar un supervisor cuando decide exigir.
Cómo encaja con la LOPDP y el aviso a la SPDP
La ley de 2026 no reemplaza a la Ley Orgánica de Protección de Datos Personales. La LOPDP protege a las personas cuyos datos se tratan y la vigila la Superintendencia de Protección de Datos Personales (SPDP). La Ley Orgánica para el Fortalecimiento de la Ciberseguridad protege servicios e infraestructura, con el CSIRT Nacional como receptor de los avisos.
Los plazos también difieren. El artículo 43 de la LOPDP exige notificar una vulneración de datos a la SPDP y a ARCOTEL en el término de cinco días, que en Ecuador se cuentan hábiles. El encargado del tratamiento tiene dos días para avisar al responsable, y el artículo 46 pide informar a los titulares en tres días si hay riesgo.
Un ataque de ransomware contra una empresa que cifra servidores y roba la base de clientes activa ambos relojes a la vez. El de 72 horas corre hacia el CSIRT; el de cinco días, hacia la SPDP mediante el sistema SISPDP, con el formulario de vulneración de datos. La resolución SPDP-SPD-2026-0040-R, publicada en septiembre, fija ese procedimiento técnico.
La comparación de multas ayuda a dimensionar el riesgo. En la LOPDP, las infracciones graves de entidades privadas llegan al 1 % del volumen de negocio, según el artículo 72. La nueva ley de ciberseguridad sube el techo al 1,5 %. Un mismo incidente mal gestionado puede, en teoría, acumular expedientes en ambas autoridades.
EcuCERT, la política de 2021 y la estrategia de 2022
Antes de esta ley, el actor visible era EcuCERT, el centro de respuesta de ARCOTEL creado por la Resolución ST-2014-024 del 18 de julio de 2014. El Acuerdo MINTEL-MINTEL-2023-0014, publicado en el Registro Oficial 353, dispuso que EcuCERT asistiera técnicamente a MINTEL mientras se pone en marcha el centro nacional de respuesta a incidentes.
La norma de 2026 cierra un ciclo que empezó con la Política de Ciberseguridad, expedida por el Acuerdo Ministerial 006-2021 y publicada el 23 de junio de 2021. Esa política tenía siete pilares, desde la gobernanza y la gestión de incidentes hasta la protección de infraestructuras críticas digitales, la diplomacia en el ciberespacio y la cultura de ciberseguridad.
La Estrategia Nacional de Ciberseguridad, presentada por la ministra Vianna Maino el 16 de junio de 2022, convirtió esos pilares en ejes de trabajo con un horizonte de tres años y más de 170 actores consultados. En febrero de 2026, MINTEL indicó que la estrategia estaba en actualización. La ley aporta ahora lo que ambas carecían: obligaciones exigibles y multas.
Un dato aparte que suele pasarse por alto: Ecuador depositó el 12 de diciembre de 2024 su adhesión al Convenio de Budapest sobre la Ciberdelincuencia, como parte número 77, según el Consejo de Europa. Eso no impone obligaciones a empresas, pero agiliza la cooperación policial internacional cuando un ataque llega desde otro país.
Los delitos informáticos siguen en el COIP. La Asamblea aprobó en primer debate, el 8 de junio de 2026, una reforma integral que unifica más de 80 proyectos e incluye figuras como el comercio ilegal de datos personales. Su redacción final dependerá del segundo debate. Para víctimas, la vía sigue siendo denunciar un delito informático en Ecuador.
Qué debe hacer una empresa ahora con la Ley de Ciberseguridad de Ecuador
La Ley de Ciberseguridad de Ecuador premia a quien llega preparado al primer incidente. Los pasos siguientes sirven tanto a una entidad obligada como a un proveedor que trabaja para ellas, y casi todos se pueden empezar este mes con personal propio. Ninguno exige comprar una herramienta nueva, aunque varios exigen tiempo de dirección.
- Determine su posición. Revise si presta servicios esenciales, si administra infraestructura crítica digital o si es proveedor de quien sí lo hace. Anote la conclusión y su fundamento.
- Inventaríe activos digitales. Sistemas, datos, proveedores de nube y dependencias externas, con un responsable por cada uno.
- Nombre un punto de contacto técnico permanente. Con suplente, teléfono y correo que funcionen fuera del horario laboral.
- Escriba el procedimiento de 72 horas. Quién detecta, quién decide, quién notifica al CSIRT y con qué plantilla.
- Conecte ese procedimiento con la LOPDP. Si hay datos personales afectados, el aviso a la SPDP en cinco días hábiles debe salir del mismo flujo.
- Revise contratos con proveedores. Exija aviso de vulnerabilidades e incidentes, cooperación y un contacto técnico.
- Formalice las pruebas de penetración. Autorización previa y escrita, alcance y profesionales identificados.
- Siga la normativa técnica del ente rector. Tiene doce meses para publicarla; prevea adaptar sus controles cuando salga.
| Obligación | Quién | Plazo |
|---|---|---|
| Notificar incidentes que afecten confidencialidad, integridad o disponibilidad | Entidades públicas y operadores de infraestructura crítica digital (art. 20-G) | De inmediato, máximo 72 horas desde la detección |
| Medidas técnicas y organizativas, gestión de riesgos, punto de contacto | Prestadores de servicios digitales | Desde el 22 de mayo de 2026 |
| Sanciones aplicables | Sectores con supervisor y normas previas (financiero, telecomunicaciones) | Desde la vigencia de la ley |
| Adecuación con fiscalización preventiva | Sectores sin regulación previa de ciberseguridad | 24 meses desde la normativa técnica básica |
| Expedir la normativa técnica | Ente rector | 12 meses desde el 22 de mayo de 2026 (estándares mínimos e incidentes: 6 meses) |
| Revisar el catálogo de servicios esenciales e infraestructura crítica | Ente rector | Al menos cada dos años |
| Notificar una vulneración de datos personales (LOPDP art. 43) | Responsable del tratamiento, a SPDP y ARCOTEL | 5 días hábiles |
| Avisar al responsable de una vulneración (LOPDP art. 43) | Encargado del tratamiento | 2 días hábiles |
| Informar a los titulares si hay riesgo (LOPDP art. 46) | Responsable del tratamiento | 3 días hábiles |
Si su organización trata datos personales, el paso más rápido para medir su punto de partida es la autoevaluación de cumplimiento de la LOPDP, que revela si existen registro, delegado y procedimiento de vulneraciones. Muchas de esas piezas sirven tal cual para el aviso de 72 horas: el mismo responsable, la misma plantilla y la misma lista de contactos.