La noche del 14 de julio de 2021 dejaron de funcionar la facturación, las activaciones y las recargas de la Corporación Nacional de Telecomunicaciones. El 22 de julio, la ministra del ramo confirmó que el responsable era RansomEXX, un ransomware que cifra servidores y amenaza con publicar lo robado. CNT anunció que no pagaría y presentó denuncia en la Fiscalía.
Ese caso resume casi todo lo que una empresa necesita entender sobre qué es el ransomware. El ataque empezó antes de la noche del cifrado; los delincuentes no solo bloquearon sistemas, también dijeron llevarse unos 190 GB; y la decisión de no pagar solo es sostenible cuando existe una forma de volver a operar sin la clave del atacante.
Ransomware: qué es y por qué se volvió el ataque más rentable
En términos simples, qué es el ransomware: un programa malicioso que cifra archivos, bases de datos y servidores, y deja una nota que exige dinero, casi siempre en criptomonedas, a cambio de la clave. El nombre une la palabra inglesa ransom, rescate, con software. En español se habla también de secuestro de datos.
Lo que cambió en los últimos años es el modelo de negocio. Los grupos actuales roban primero la información y después cifran, de modo que la víctima enfrenta dos amenazas: no poder trabajar y ver publicados los datos de sus clientes. Muchos operan como franquicias, alquilando su herramienta a afiliados que hacen la intrusión a cambio de un porcentaje.
Para las empresas pequeñas la consecuencia es directa. Ya no hace falta ser un objetivo elegido: los afiliados recorren internet buscando equipos con fallos conocidos, contraseñas filtradas o escritorios remotos abiertos, y atacan lo que encuentran. Una ferretería de Ambato con un servidor desactualizado puede caer en la misma campaña que una cadena de clínicas en Madrid.
Tipos de ransomware y ejemplos conocidos
La clasificación más útil distingue cuatro formas. El de cifrado bloquea archivos y servidores; el de bloqueo de pantalla impide usar el equipo sin tocar los datos y abunda en computadoras domésticas; el de doble extorsión roba y cifra; y la extorsión sin cifrado se limita a robar y amenazar con publicar, sin dejar rastro visible.
Algunos nombres sirven como referencia. WannaCry se propagó como gusano en mayo de 2017 entre equipos Windows sin parchear. RansomEXX golpeó a CNT en 2021 y BlackCat al Municipio de Quito en 2022. Hive afectó a más de 1.500 organizaciones en más de 80 países antes de que una operación internacional desmontara su infraestructura en enero de 2023.
Detrás de casi todos ellos está el modelo de ransomware como servicio. Un grupo central desarrolla el programa, mantiene el sitio de filtraciones y negocia; los afiliados compran accesos o los consiguen por su cuenta y ejecutan la intrusión. Por eso las técnicas cambian poco aunque las marcas cambien mucho: el afiliado que hoy usa una variante mañana usa otra.
Cómo se desarrolla un ataque, fase por fase
El cifrado es el último paso y el único visible. Antes hay un trabajo silencioso que puede durar días o semanas, y en cada etapa existe una oportunidad de detenerlo. Conocer esa secuencia sirve para algo práctico: decidir dónde poner el dinero de seguridad y qué alertas merece la pena vigilar de noche y en fin de semana.
Acceso inicial
La entrada suele llegar por tres puertas. Un correo con un adjunto o un enlace que roba credenciales, una contraseña filtrada en otra brecha que todavía funciona en la VPN, o una vulnerabilidad sin parchear en un equipo expuesto a internet, como un cortafuegos o una VPN SSL. Las tres se repiten en todos los informes.
Movimiento lateral y escalada de privilegios
Con un primer equipo bajo control, el atacante explora la red y busca contraseñas guardadas, cuentas de administrador y servidores de copias. Usa herramientas legítimas, como programas de administración remota o el escritorio remoto de Windows, porque no levantan sospechas. Sophos encontró abuso de RDP en el 89 % de sus casos del primer semestre de 2024.
Exfiltración
Antes de cifrar, el grupo copia lo que tiene valor para la extorsión: contratos, nóminas, bases de clientes, historiales médicos, correos de gerencia. Los datos salen hacia almacenamiento en la nube o servidores del atacante. Una transferencia de decenas de gigas a las tres de la madrugada es justo la señal que una pyme casi nunca mira.
Cifrado y doble extorsión
Al final se borran las copias de seguridad alcanzables, se desactiva el antivirus donde se puede y se lanza el cifrado a la vez en todos los equipos. Aparece la nota con un enlace a un portal de negociación. Si la víctima no paga, el grupo publica una muestra de los datos y fija una cuenta regresiva.
| Fase del ataque | Qué hace el atacante | Defensa que lo frena |
|---|---|---|
| Acceso inicial | Phishing, credenciales robadas, explotación de VPN o cortafuegos | Filtrado de correo, MFA resistente a phishing, parches urgentes en equipos expuestos |
| Movimiento lateral | Usa RDP y herramientas de administración remota, roba credenciales | Segmentación de red, privilegio mínimo, RDP cerrado, EDR vigilado |
| Exfiltración | Copia datos hacia la nube o servidores externos | Alertas de tráfico saliente anómalo, cifrado de datos sensibles, inventario de datos |
| Cifrado | Borra copias accesibles y cifra servidores y equipos | Copia desconectada o inmutable, cuentas de copia separadas del dominio |
| Extorsión | Publica muestras y presiona a clientes y directivos | Plan de respuesta, asesoría legal, notificación a tiempo a la autoridad |
Las cifras de 2026: qué dicen Verizon, Sophos y ENISA
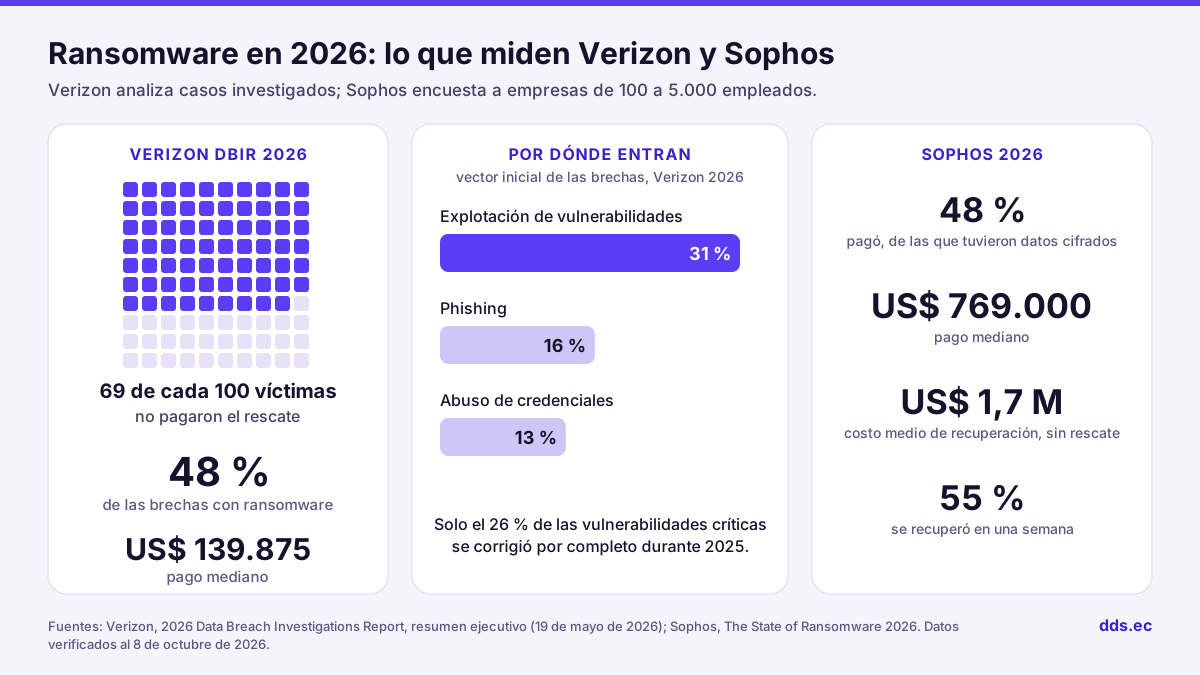
El informe de brechas de Verizon de 2026, publicado el 19 de mayo, analizó más de 31.000 incidentes, de ellos más de 22.000 brechas confirmadas en 145 países. El secuestro de datos estuvo presente en el 48 % de las brechas, frente al 44 % de la edición anterior, y la participación de terceros llegó al 48 %.
El cambio de fondo está en la puerta de entrada. La explotación de vulnerabilidades pasó a ser el primer vector inicial, con el 31 %, por delante del phishing, que se mantuvo en el 16 %, y del abuso de credenciales, que cayó al 13 %. Solo el 26 % de las vulnerabilidades críticas se corrigió por completo.
Verizon trajo también un dato menos alarmante: el 69 % de las víctimas de ransomware no pagó, y el pago mediano de quienes sí lo hicieron fue de 139.875 dólares, frente a 150.000 en el periodo anterior según la propia edición de 2026. Negarse a pagar es ya la conducta mayoritaria, no la excepción.
La encuesta de Sophos, State of Ransomware 2026, con 2.158 responsables de tecnología de 17 países entrevistados entre enero y marzo de 2026, da otra perspectiva. El 48 % de las organizaciones con datos cifrados pagó. El pago mediano bajó de un millón a 769.000 dólares, y la recuperación, sin contar el rescate, costó en promedio 1,7 millones.
Sophos preguntó también por la causa técnica, y el orden cambió. El correo malicioso encabezó la lista con el 26 %, seguido del phishing con el 24 %, las credenciales comprometidas con el 23 % y las vulnerabilidades explotadas con el 18 %, que habían sido la primera causa tres años seguidos. El 55 % se recuperó en una semana.
Un comentario honesto sobre los números: Verizon habla de un pago mediano de unos 140.000 dólares y Sophos de 769.000. No se contradicen; miden poblaciones distintas. Verizon trabaja con casos reales que incluyen muchas víctimas pequeñas, y Sophos encuesta a organizaciones de 100 a 5.000 empleados. Para una pyme ecuatoriana, la cifra de Verizon describe mejor su realidad.
Ransomware en 2026: lo que miden Verizon y Sophos
- brechas con ransomware
- 48%
- pago mediano
- US$139.875
- pagó, entre las que tuvieron datos cifrados
- 48%
- pago mediano
- US$769.000
- costo medio de recuperación, sin rescate
- US$1,7 M
- se recuperó en una semana
- 55%
Fuentes: Verizon, 2026 DBIR, resumen ejecutivo (19 may. 2026) · Sophos, The State of Ransomware 2026
Datos verificados al por la redacción de dds.ec · Método editorial
Cómo se calcula
Las cifras se copian de los resúmenes publicados por cada organización, sin recalcular. Verizon analiza casos reales investigados (noviembre de 2024 a octubre de 2025) y Sophos encuesta a 2.158 organizaciones de 100 a 5.000 empleados en 17 países, entrevistadas entre enero y marzo de 2026. Por eso sus pagos medianos difieren: miden poblaciones distintas.
En Europa, el informe ENISA Threat Landscape 2026, publicado el 22 de septiembre y centrado en 2025, situó a la administración pública como el sector más atacado, con el 32 % de los casos. Contó más de 48.000 vulnerabilidades nuevas, un 22 % más, y mantuvo al ransomware como el incidente de mayor impacto a corto plazo.
Ransomware en Ecuador: casos documentados
El caso de CNT es el más conocido, pero no el único. En la madrugada del 16 de abril de 2022, el Municipio de Quito perdió servicios de matriculación, citas, pagos y consulta de placas. Su director de tecnología identificó a BlackCat y estimó que entre el 15 % y el 18 % de la información quedó afectada.
Las cifras de los fabricantes muestran un problema masivo. Kaspersky contó 212.000 intentos de ataque de ransomware en Ecuador entre enero y agosto de 2023, y 139.000 fueron de WannaCry, un gusano de 2017 que solo prospera en equipos Windows sin parchear. Ese dato habla más del estado de actualización del país que de los atacantes.
También hay reivindicaciones que conviene leer con cautela. En mayo de 2025, el grupo Qilin afirmó en su sitio de filtraciones haber atacado a una cooperativa de ahorro y crédito de servidores públicos del Ministerio de Educación, después de que EcuCERT emitiera una alerta sobre ese grupo. Es una afirmación del atacante, no un hecho confirmado por la entidad.
EcuCERT, el centro de respuesta a incidentes que depende de ARCOTEL, publica alertas sobre familias activas en el país. En 2026 avisó, entre otras, sobre la variante VEXY, con incidentes en Brasil y Ecuador, y sobre Gunra, que explotaba equipos Fortinet. Revisar esa página una vez al mes es una forma barata de saber qué parchear primero.
Ransomware en empresas: cómo evitarlo con diez medidas
La buena noticia es que las medidas eficaces son pocas y no exigen un presupuesto de banco. Las guías de CISA e INCIBE coinciden en lo esencial, y la lista siguiente está ordenada por impacto para una empresa de cinco a doscientas personas. Saber cómo evitar el ransomware empieza por aceptar que la copia es lo primero, no un anexo.
- Copias 3-2-1-1-0. Tres copias, dos soportes, una fuera de la oficina, una desconectada o inmutable y cero errores en la prueba de restauración.
- MFA en todo lo expuesto. Correo, VPN, consolas en la nube y cuentas de administración, preferiblemente con llaves físicas o aplicaciones resistentes a phishing.
- Parches en días, no en meses. Prioridad absoluta para VPN, cortafuegos y servidores publicados en internet.
- Escritorio remoto cerrado a internet. Acceso solo a través de una VPN con MFA.
- EDR con alguien mirando. Una alerta que nadie lee a las tres de la madrugada no detiene nada.
- Segmentación de red. Los servidores de copia y de contabilidad no deben ser visibles desde cualquier computadora.
- Privilegio mínimo. Nadie trabaja a diario con una cuenta de administrador.
- Filtrado de correo y bloqueo de macros. Menos adjuntos peligrosos llegan a las bandejas.
- Formación breve y frecuente. Diez minutos al mes valen más que un curso anual.
- Plan de respuesta impreso. Con teléfonos, responsables y pasos, guardado fuera de la red.
La copia de seguridad merece atención aparte. La regla clásica 3-2-1 no basta si las tres copias están en un servidor del dominio que el atacante controla. La variante 3-2-1-1-0 que describe Veeam añade una copia desconectada o inmutable y cero errores verificados. La guía de copias de seguridad para empresas explica cómo montarla.
El segundo frente es la entrada remota. Las VPN y cortafuegos de Fortinet, Ivanti y Palo Alto acumulan fallos que el catálogo KEV de CISA marca como usados en campañas de ransomware. Si su empresa tiene uno de esos equipos, suscríbase a los avisos del fabricante. La guía de acceso remoto seguro detalla cómo cerrar el escritorio remoto.
El tercero son las personas. Muchos ataques arrancan con un correo que alguien abrió sin sospechar nada, y eso no se arregla con una charla anual. Funciona mejor enseñar señales concretas y premiar a quien reporta, en lugar de castigar a quien hace clic. Para eso sirve la guía sobre cómo reconocer un correo de phishing.
Qué hacer si su empresa sufre un ataque
Cuando aparece la nota de rescate, los primeros noventa minutos pesan más que todo lo demás. El error más común es apagar todo y reinstalar a toda prisa: se pierden evidencias, a veces se pierde la única copia de las claves en memoria y luego no se puede demostrar ante la autoridad qué datos salieron.
Paso 1: aislar sin destruir
Desconecte de la red los equipos afectados, quitando el cable o desactivando el wifi, y deje encendidos los que pueda. La guía de CISA recomienda apagar solo los dispositivos que no sea posible desconectar. Corte también las conexiones VPN y deshabilite las cuentas que muestren actividad extraña, pero sin borrarlas, porque su historial servirá después.
Paso 2: preservar evidencias
Tome imágenes de disco y capturas de memoria de una muestra de equipos afectados, y guarde la nota de rescate, los registros del cortafuegos, del correo y del controlador de dominio. INCIBE aconseja clonar los discos antes de cualquier limpieza. Fotografíe las pantallas con la hora visible: parecen detalles menores, pero los peritos y la Fiscalía los piden.
Paso 3: notificar en Ecuador
Si el ataque tocó datos personales, el artículo 43 de la Ley Orgánica de Protección de Datos Personales obliga al responsable a notificar a la autoridad tan pronto sea posible y a más tardar en el término de cinco días. Desde septiembre de 2026, la norma técnica de la SPDP canaliza ese aviso por su sistema en línea, SISPDP.
El mismo artículo da dos días al encargado del tratamiento, por ejemplo un proveedor de nube o de nómina, para avisar al responsable. El artículo 46 exige comunicar la vulneración a los titulares en tres días cuando haya riesgo para sus derechos. El detalle está en la guía de la Ley de Protección de Datos Personales de Ecuador.
Las entidades públicas de servicios esenciales, los prestadores de servicios digitales y las empresas de infraestructura crítica tienen otra obligación. La Ley Orgánica para el Fortalecimiento de la Ciberseguridad les exige notificar al CSIRT Nacional los incidentes que afecten la confidencialidad, integridad o disponibilidad de activos digitales dentro de las 72 horas siguientes a su detección.
Paso 4: denunciar en la Fiscalía
El cifrado de sistemas encaja en el ataque a la integridad de sistemas informáticos del artículo 232 del Código Orgánico Integral Penal, con pena de tres a cinco años. La denuncia en la Fiscalía General del Estado deja constancia oficial y ayuda frente a la aseguradora. El procedimiento está en la página para denunciar un delito informático en Ecuador.
Paso 5: limpiar y restaurar
Antes de restaurar hay que saber cómo entraron, porque devolver los datos a una red con la misma puerta abierta invita al segundo ataque. Reinstale desde imágenes limpias, cambie todas las contraseñas de cuentas privilegiadas, revise tareas programadas y cuentas nuevas, y restaure por prioridad de negocio, empezando por facturación y correo.
¿Pagar el rescate? La posición de las autoridades
La respuesta institucional es unánime. INCIBE recomienda no pagar nunca, y el proyecto No More Ransom resume que pagar no garantiza recibir la clave y financia el siguiente ataque. Y el pago no borra los datos robados: el grupo puede venderlos igual o volver a extorsionar meses después, algo que se ha visto repetidamente.
Hay un riesgo legal poco conocido fuera de Estados Unidos. La Oficina de Control de Activos Extranjeros del Tesoro estadounidense, OFAC, actualizó el 21 de septiembre de 2021 su advertencia sobre el riesgo de sanción por facilitar pagos de rescate a grupos sancionados. Una empresa con bancos o socios estadounidenses debe consultarlo con su abogado.
Dicho esto, la decisión real se toma en una sala donde la empresa no puede facturar. Por eso la pregunta útil no es si pagaría, sino si tiene hoy una forma de volver a operar sin hacerlo. Si la respuesta depende de una copia que nunca se ha probado, esa es la tarea urgente de esta semana.
Descifradores gratuitos: No More Ransom y otras herramientas
No More Ransom nació como iniciativa de la Unidad de Delitos de Alta Tecnología de la Policía de Países Bajos, el Centro Europeo de Ciberdelincuencia de Europol, Kaspersky y McAfee. Su portal, disponible en español, reúne descifradores gratuitos y una herramienta, Crypto Sheriff, que identifica la variante a partir de dos archivos cifrados y la nota de rescate.
Conviene ajustar expectativas. Los descifradores existen cuando los autores cometieron errores de programación o cuando la policía incautó servidores con claves, y para las familias modernas mejor construidas suele no haber solución. Aun así, identificar la variante sirve: indica qué grupo está detrás, qué suele hacer con los datos y si existen indicadores técnicos publicados.
El caso Hive muestra por qué vale la pena esperar. El FBI se infiltró en la red del grupo en julio de 2022 y, durante unos seis meses, entregó claves de descifrado a unas 300 víctimas en curso y a más de 1.000 atacadas antes. Según el Departamento de Justicia estadounidense, se evitaron pagos por 130 millones de dólares.
Guarde siempre una copia de los archivos cifrados aunque hoy no exista descifrador. Un disco externo con esos archivos y la nota de rescate, etiquetado con la fecha y el nombre de la variante, ocupa poco espacio. Si algún día aparece una herramienta para esa familia, ese disco puede devolver años de contabilidad, fotografías o expedientes.
Ransomware en la computadora de casa
Los grupos grandes buscan empresas porque pagan más, pero el usuario doméstico sigue en la mira de variantes más simples, distribuidas en programas pirateados, activadores de licencias, mods de juegos y adjuntos que fingen ser facturas. El daño típico no es económico sino personal: fotos familiares, trabajos de la universidad o documentos escaneados que no estaban en ningún otro lugar.
Windows incluye una defensa que pocos activan. El acceso controlado a carpetas de Microsoft Defender viene desactivado por defecto, está disponible en cualquier edición que use Defender, incluida Windows 11 Home, y solo deja modificar Documentos, Imágenes y otras carpetas protegidas a aplicaciones de confianza. Se activa en Seguridad de Windows, dentro de la protección contra ransomware.
En casa, cómo evitar el ransomware es cuestión de disciplina: un disco externo que se conecta solo para copiar y se guarda desconectado, el sistema y el navegador al día, una cuenta de uso diario sin privilegios de administrador y no ejecutar nada descargado desde redes sociales. Si ya hubo cifrado, empiece por Crypto Sheriff antes de formatear.